I fatti
Sei miliardi in una sera
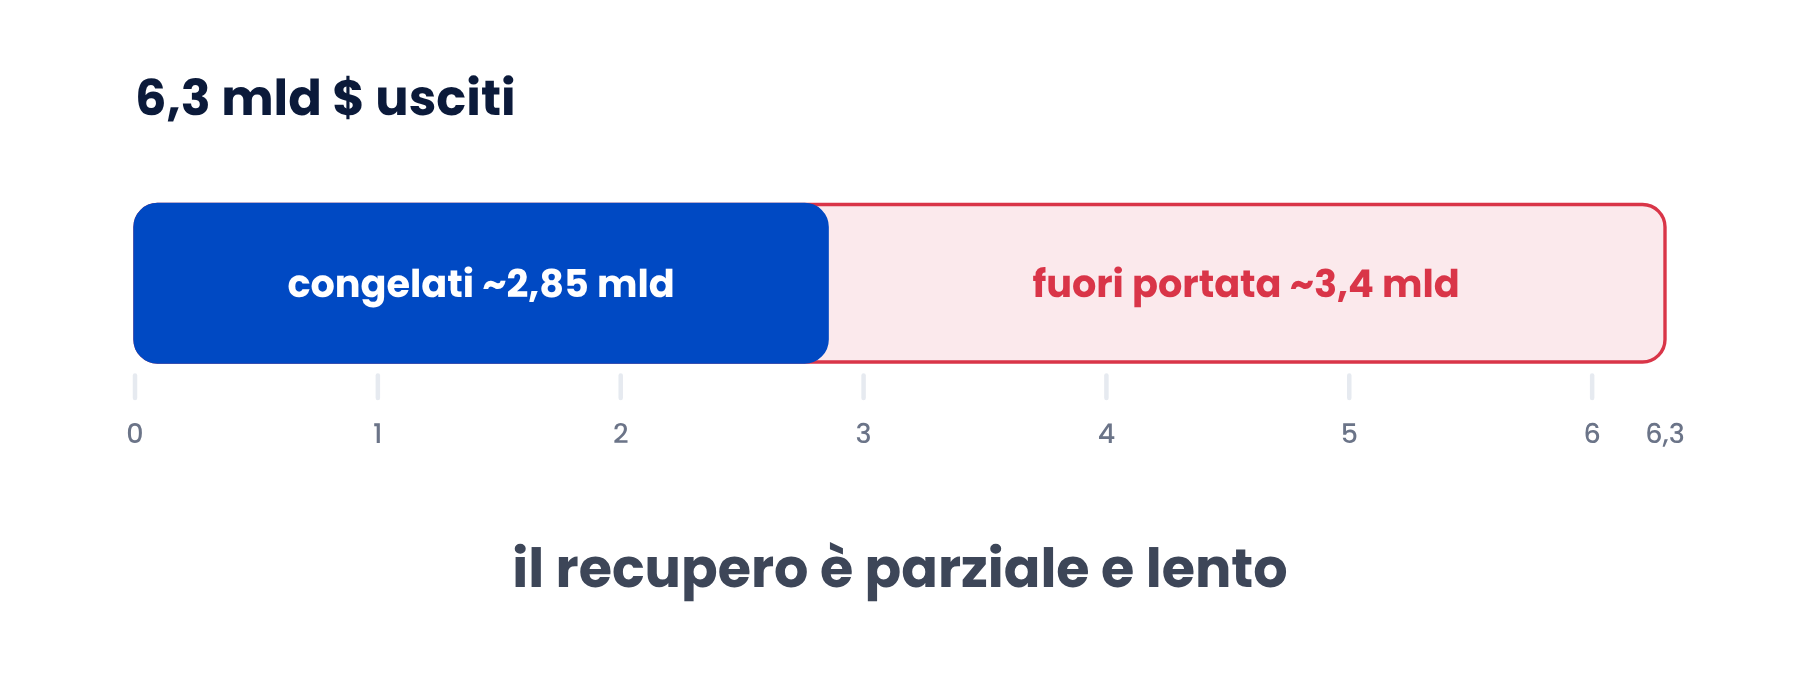
6,3 miliardi di dollari sono usciti da Binance in una sera.
È il più grande furto di cripto di sempre, circa quattro volte Bybit nel 2025. Binance coprirà le perdite con il fondo SAFU e con fondi propri.
Per una banca un buco così non si ripaga. Si previene.
Binance, Security Incident Update, 30 ottobre 2026
Tutto era visibile sulla blockchain, per oltre 36 ore.
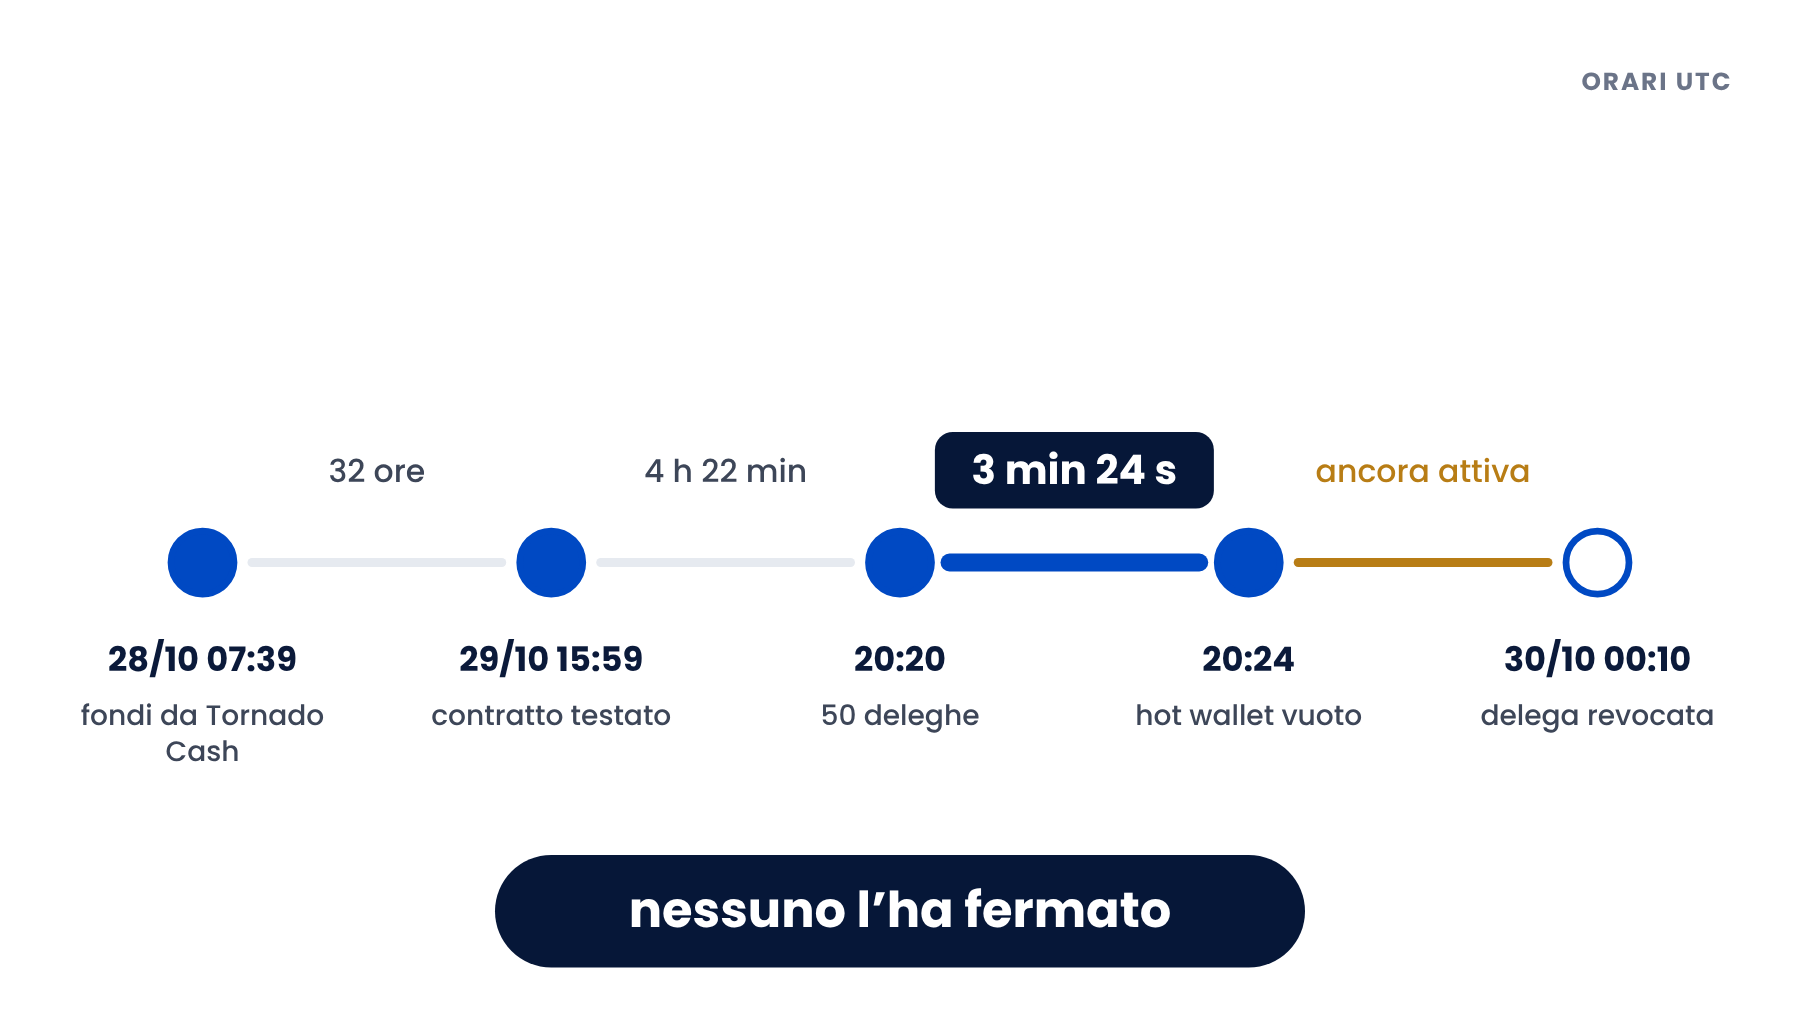
Il 28 ottobre alle 07:39 UTC il wallet dell’attaccante riceve fondi da Tornado Cash, un mixer. Trentadue ore dopo pubblica il contratto che svuota i wallet e lo testa su un wallet nuovo.
Dall’ultima firma al wallet vuoto: 3 minuti e 24 secondi.
Alle 20:20 UTC del 29 ottobre il sistema di Binance firma 50 deleghe. Alle 20:24 l’hot wallet è vuoto. La delega resta attiva fino alle 00:10: nel frattempo arrivano depositi e l’attaccante preleva altri 5.160 ETH.
Nessuno l’ha fermato.
COME È SUCCESSO
Una firma valida, un sistema compromesso
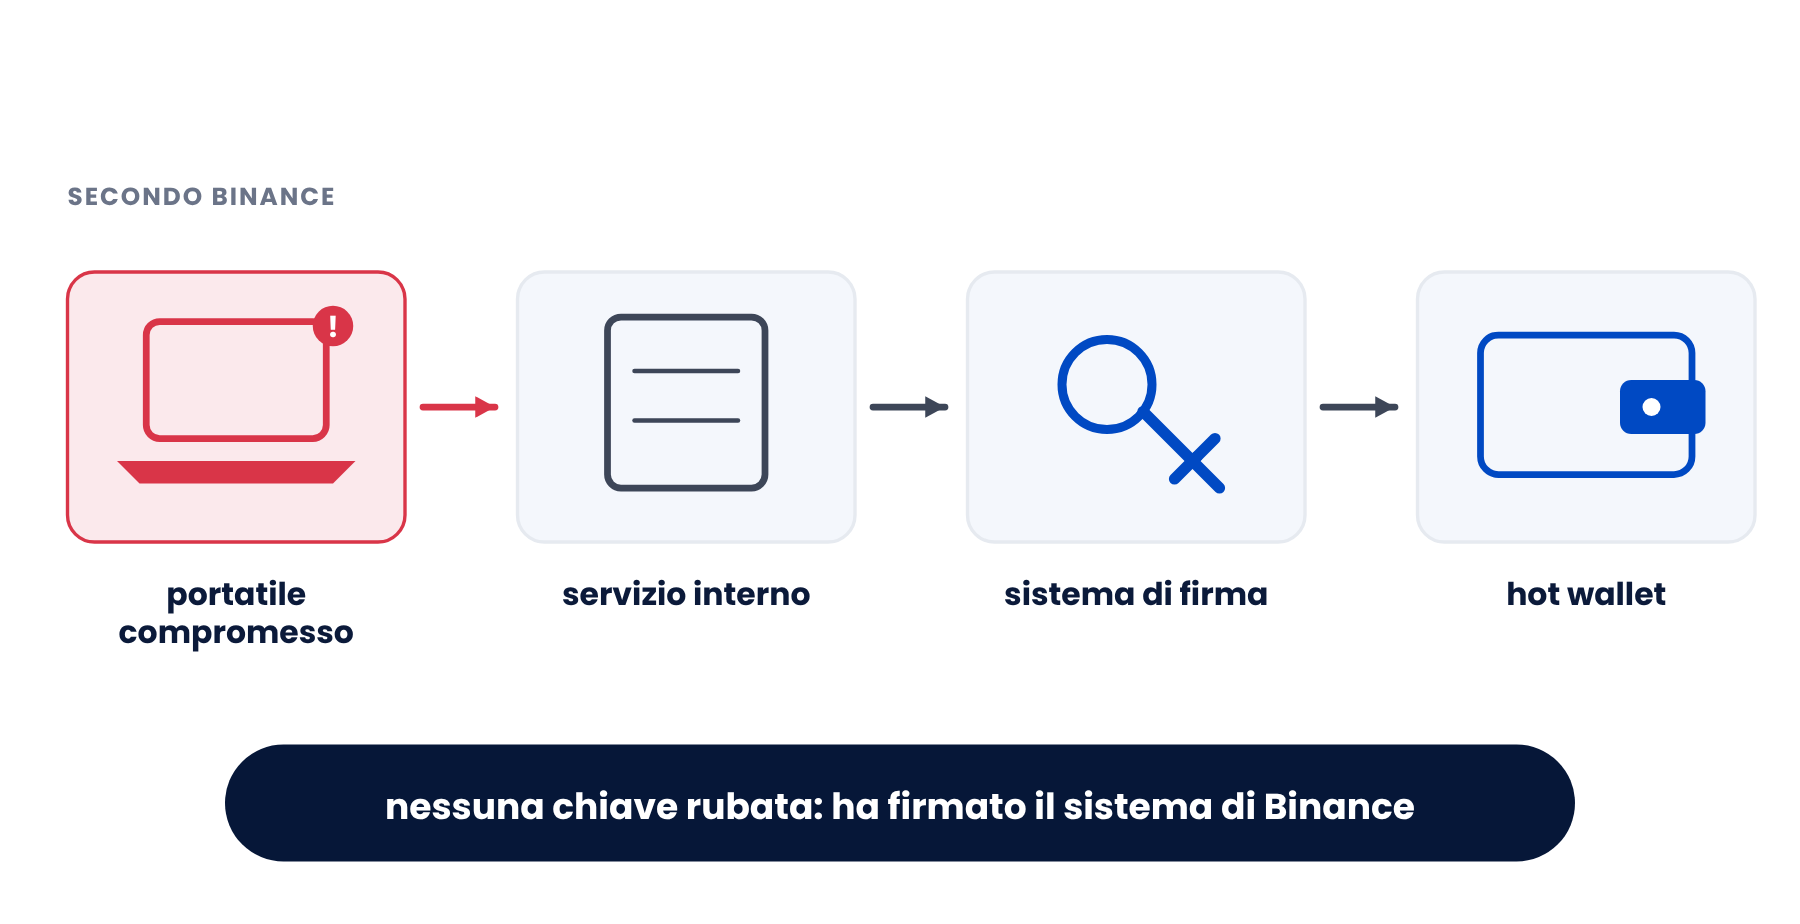
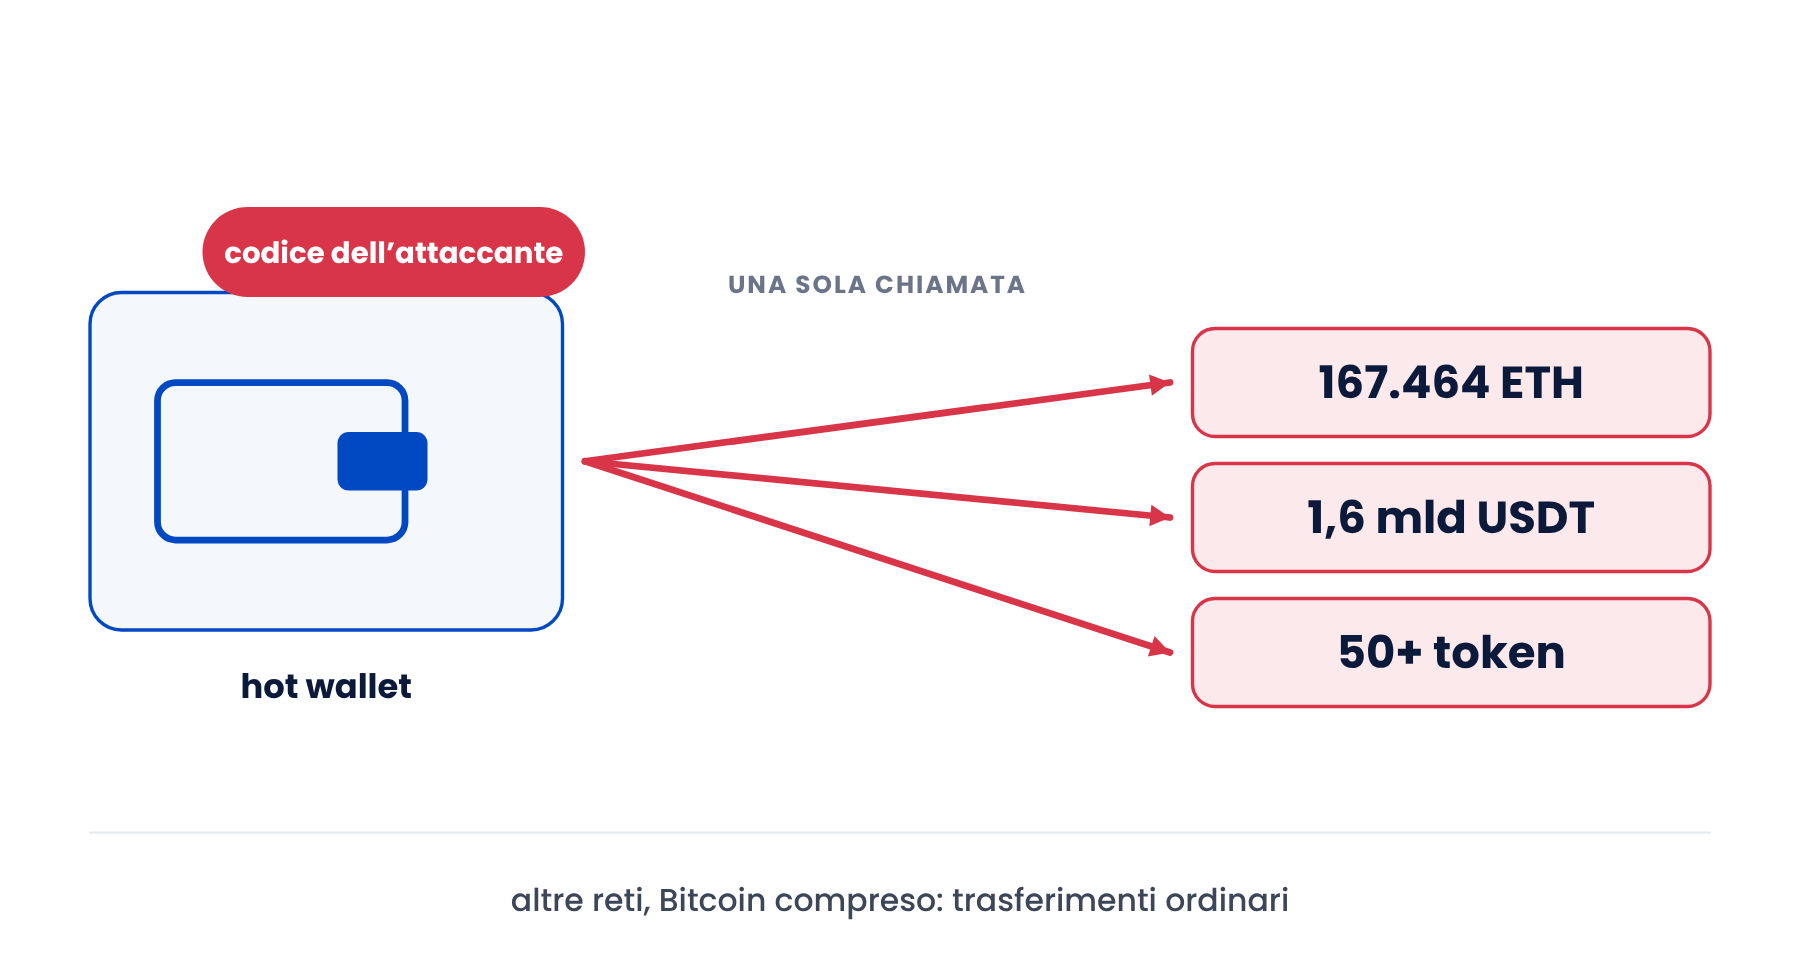
Nessuna chiave è stata rubata: ha firmato il sistema di Binance.
Secondo Binance, dal portatile compromesso di un tecnico si arrivava a un servizio interno che poteva far firmare l’hot wallet. La crittografia ha tenuto. Il processo no.
Binance, Security Incident Update, 30 ottobre 2026
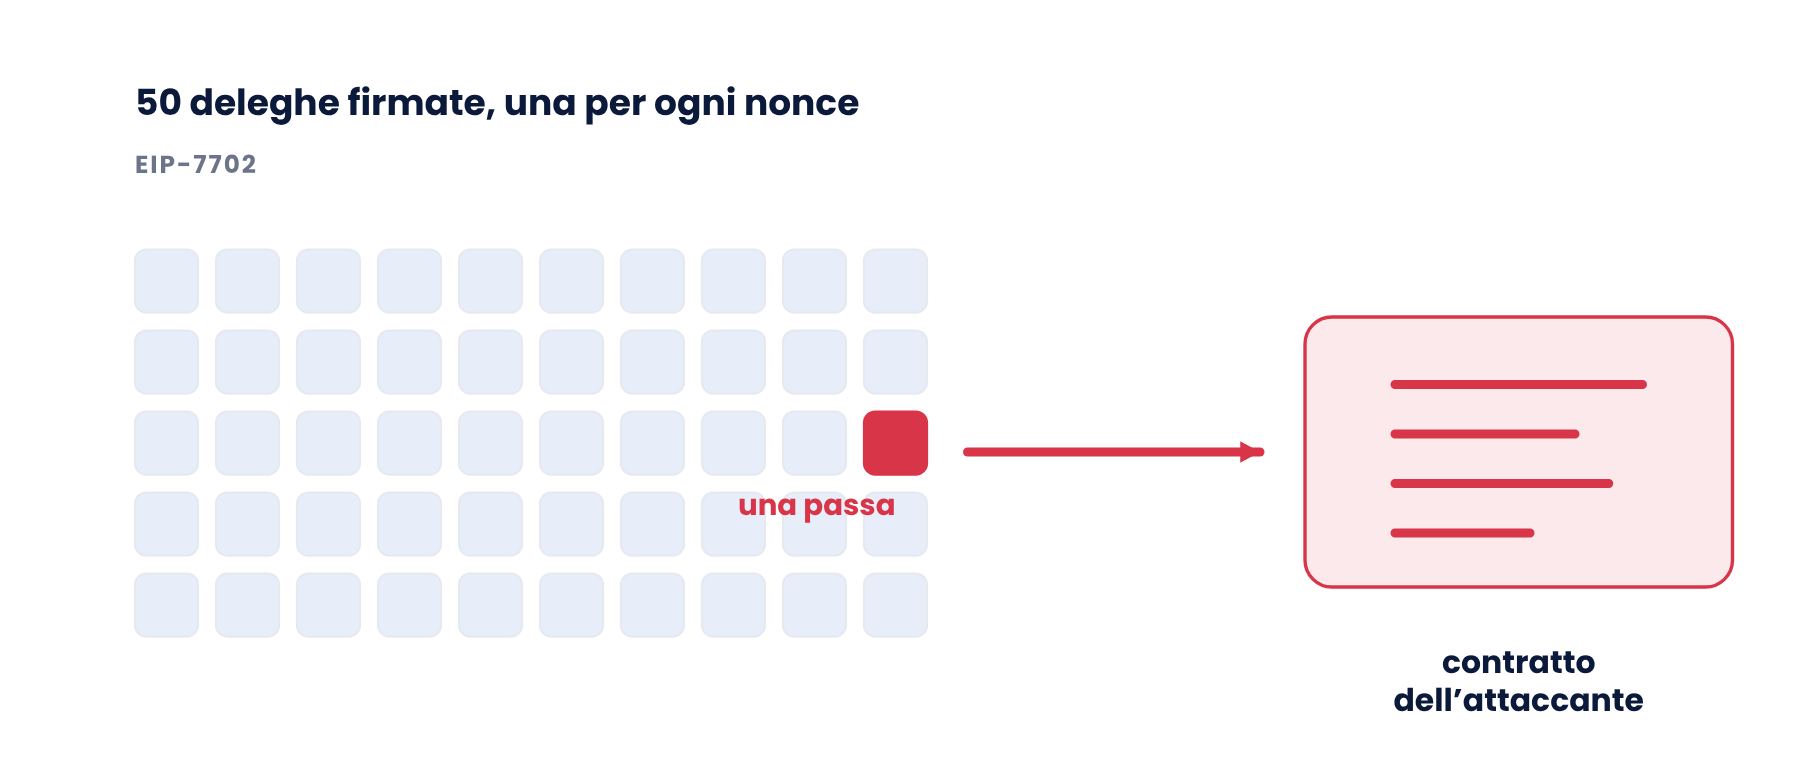
Una delega fa eseguire a un conto il codice di un contratto.
Lo standard si chiama EIP-7702. Ogni autorizzazione vale per un solo nonce, il contatore delle transazioni del conto. L’attaccante ne ha fatte firmare 50 in una transazione, una per ogni nonce, perché almeno una passasse.
Una chiamata ha portato via 167.464 ETH, 1,6 miliardi di USDT e oltre 50 token.
Con la delega attiva l’hot wallet ha eseguito il codice dell’attaccante. Non è un attacco nuovo: questi sweeper girano dal 2025.
Sulle altre reti, Bitcoin compreso, i fondi sono usciti con trasferimenti ordinari firmati dallo stesso sistema.
Cinque errori
Cinque errori, cinque controlli noti
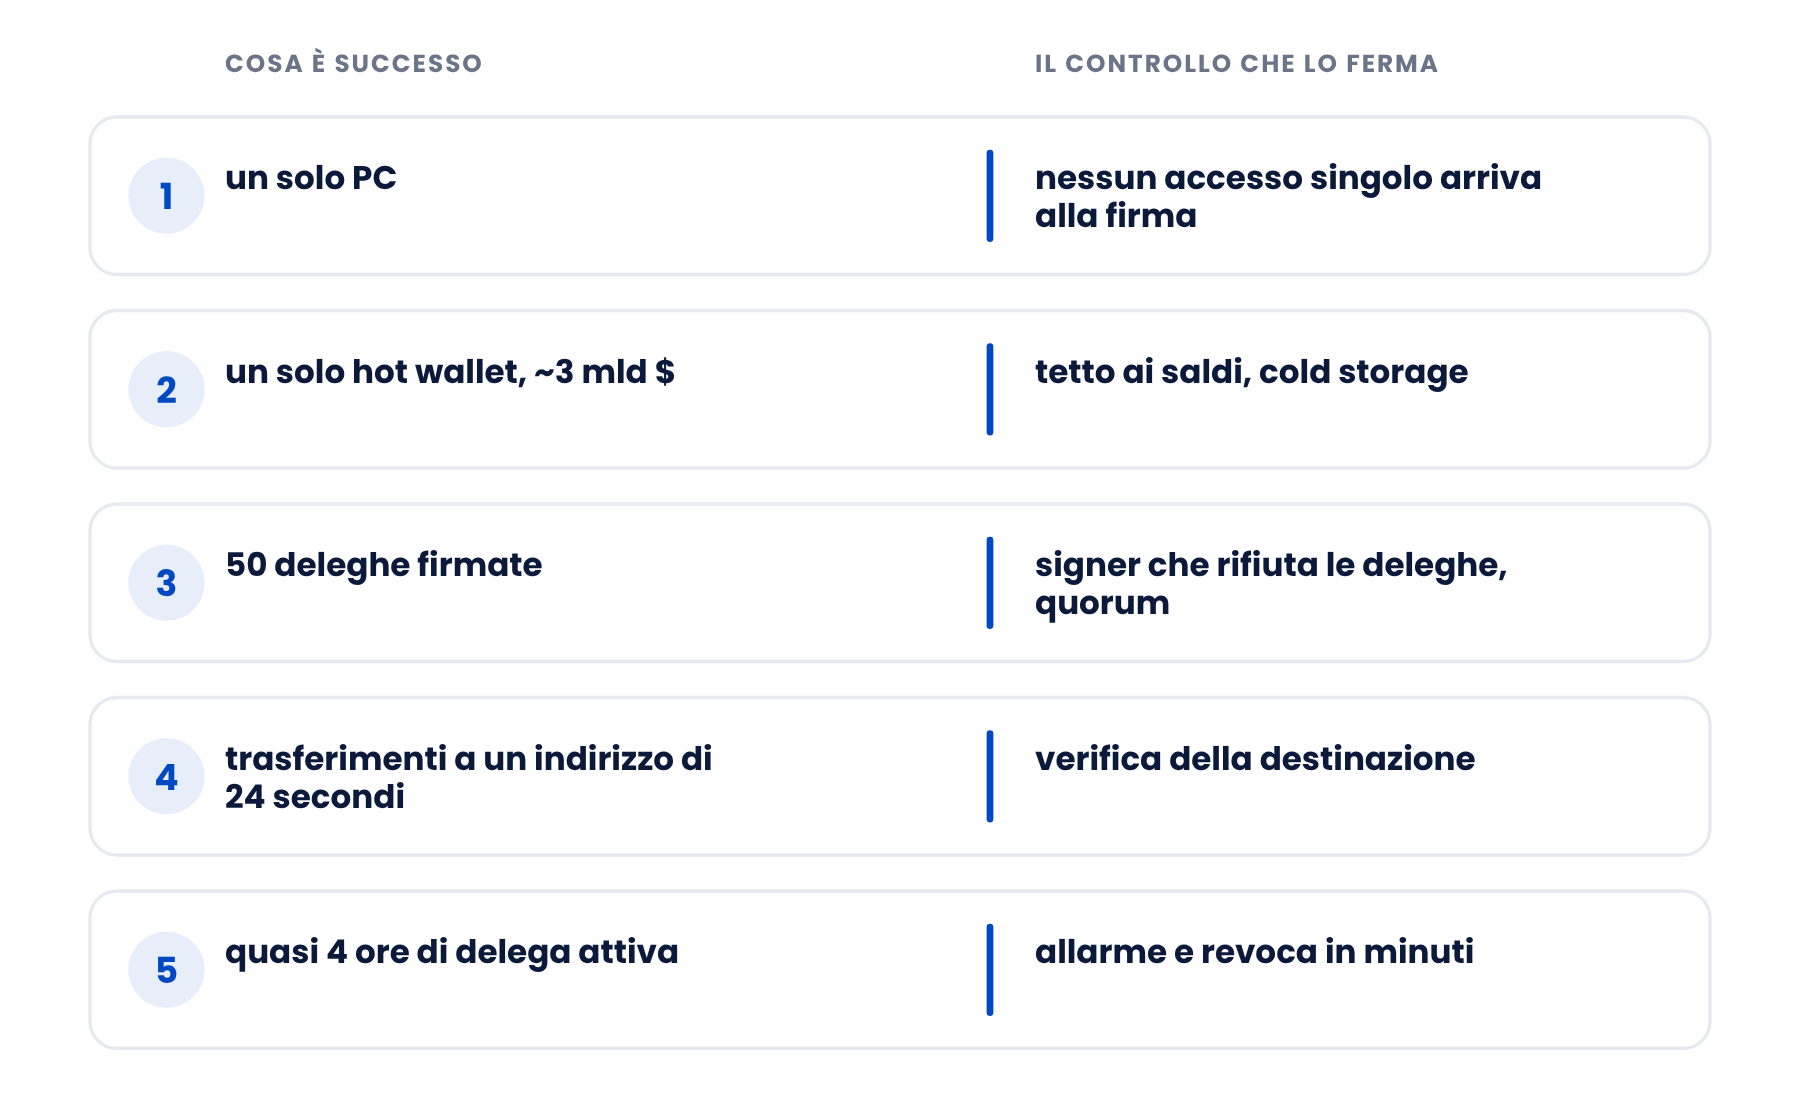
Errore 1 di 5
Un solo PC bastava per arrivare alla firma.
Dal portatile compromesso di un tecnico si arrivava al servizio che faceva firmare il wallet.
Errore 2 di 5
Circa 3 miliardi di dollari stavano sotto un solo hot wallet.
Binance 14 controllava anche un secondo conto con 823 milioni di USDC.
Errore 3 di 5
Il signer ha firmato 50 deleghe in una sola transazione.
Una per ogni nonce. Nessuna policy le ha rifiutate, nessun quorum le ha fermate.
Errore 4 di 5
Trasferimenti ordinari verso un indirizzo creato 24 secondi prima.
Binance 16 invia 28.005 ETH all’indirizzo di raccolta dell’attaccante. Anche i 18.270 bitcoin escono con un trasferimento ordinario.
Errore 5 di 5
La delega è rimasta attiva per quasi quattro ore.
Arrivano depositi e l’attaccante preleva altri 5.160 ETH. Revocare richiede una transazione: rifare le chiavi non basta.
Prima della blockchain
Quattro mesi di inganno prima della firma.
Il rapporto di Binance del 3 novembre: l’attacco è partito dalle persone.
Giugno
Un tecnico installa un pacchetto alterato. PC e credenziali cambiati, ma ruoli e colleghi sono già esposti.
Settembre
Finto recruiter, finto HR in video, finto CEO in chat. Il test di coding gira sul PC di lavoro.
Malware
Sostituisce un tool di sviluppo e l’antivirus non lo vede.
20 ottobre
Con un tool AI interno prendono i PC di altri due tecnici e un token di deploy.
29 ottobre
Un container lanciato con credenziali rubate arriva al servizio di firma.
Come interveniamo:
- Simulazioni di social engineering sui team con accessi critici
- Codice esterno solo in sandbox, mai sul PC di lavoro
- Tool AI interni con permessi minimi e ogni azione tracciata
- Accessi critici a scadenza breve e con doppia approvazione
- Verifica fuori canale sulle richieste urgenti di pagamento
Dopo la firma
Dopo la firma, si rincorre
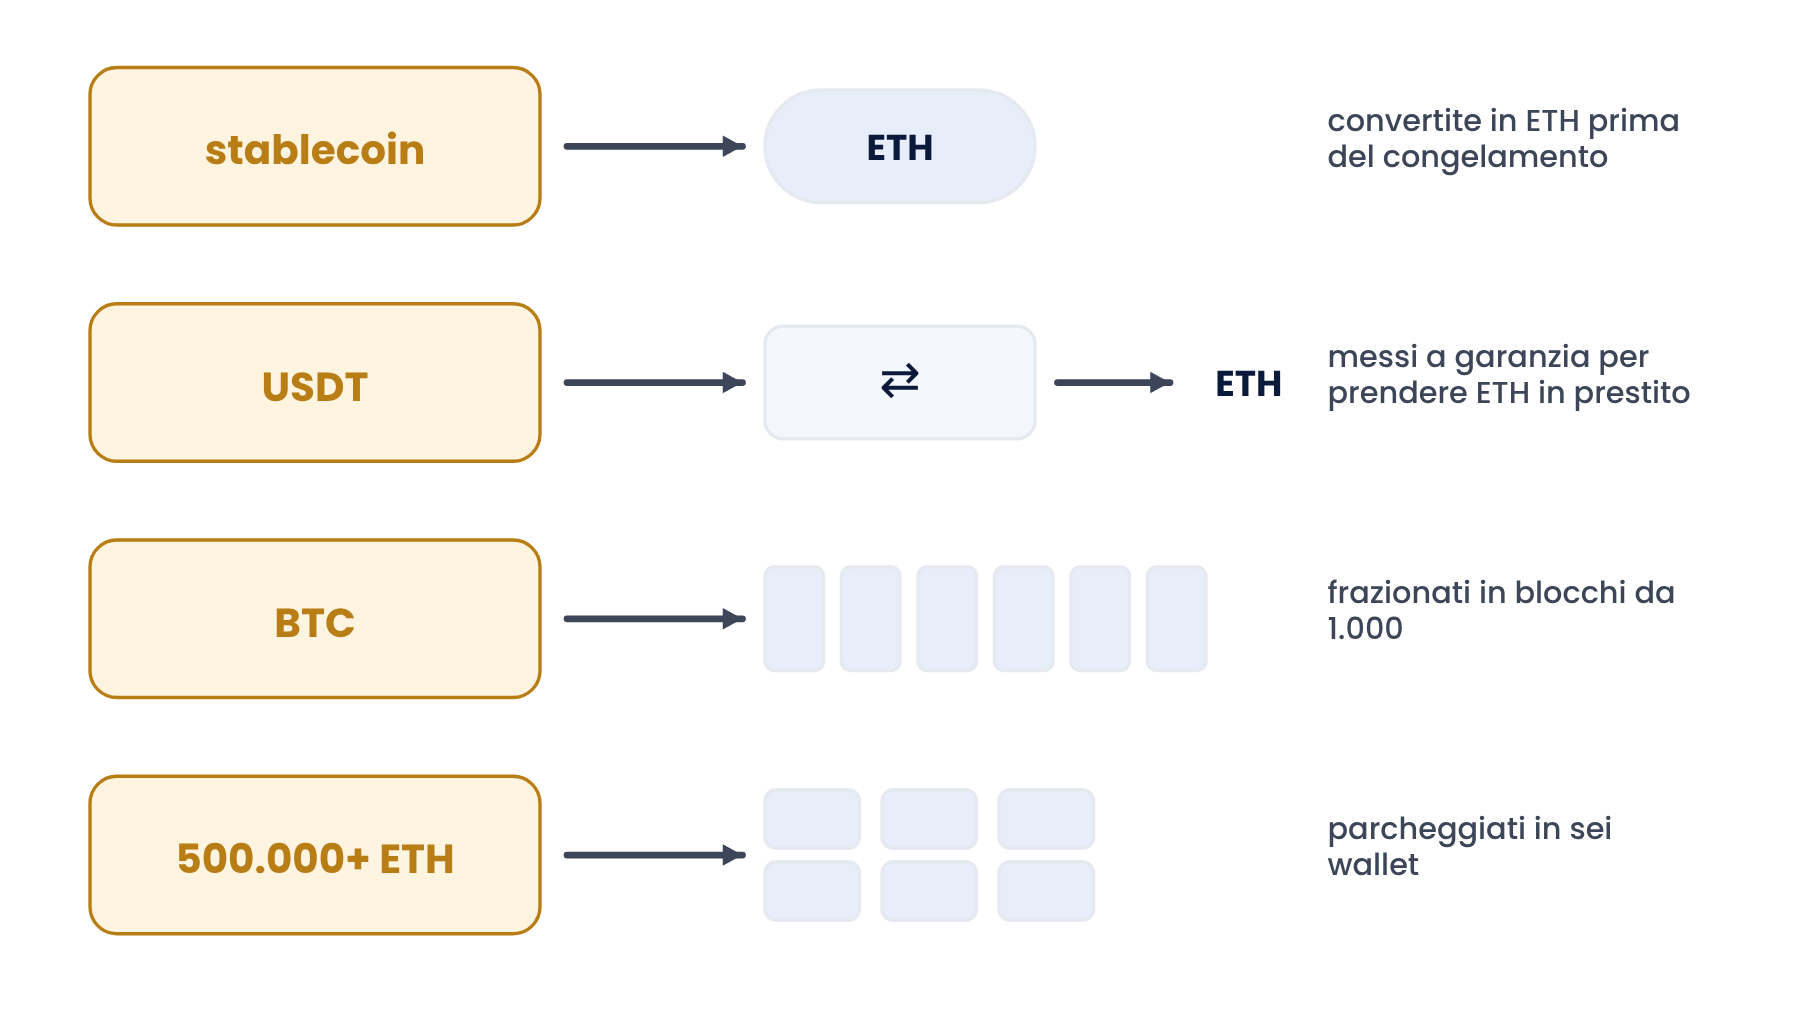
Dopo la firma si rincorre.
Stablecoin convertite in ETH prima del congelamento. USDT messi a garanzia per prendere ETH in prestito. Bitcoin frazionati in blocchi da 1.000. Oltre 500.000 ETH parcheggiati in sei wallet.
Congelati quasi 3 miliardi su 6,3. Il recupero è parziale e lento.
Chi recupera i fondi lavora dopo. Chi previene lavora prima della firma, a una frazione del costo di un incidente.
Prima della firma, si previene
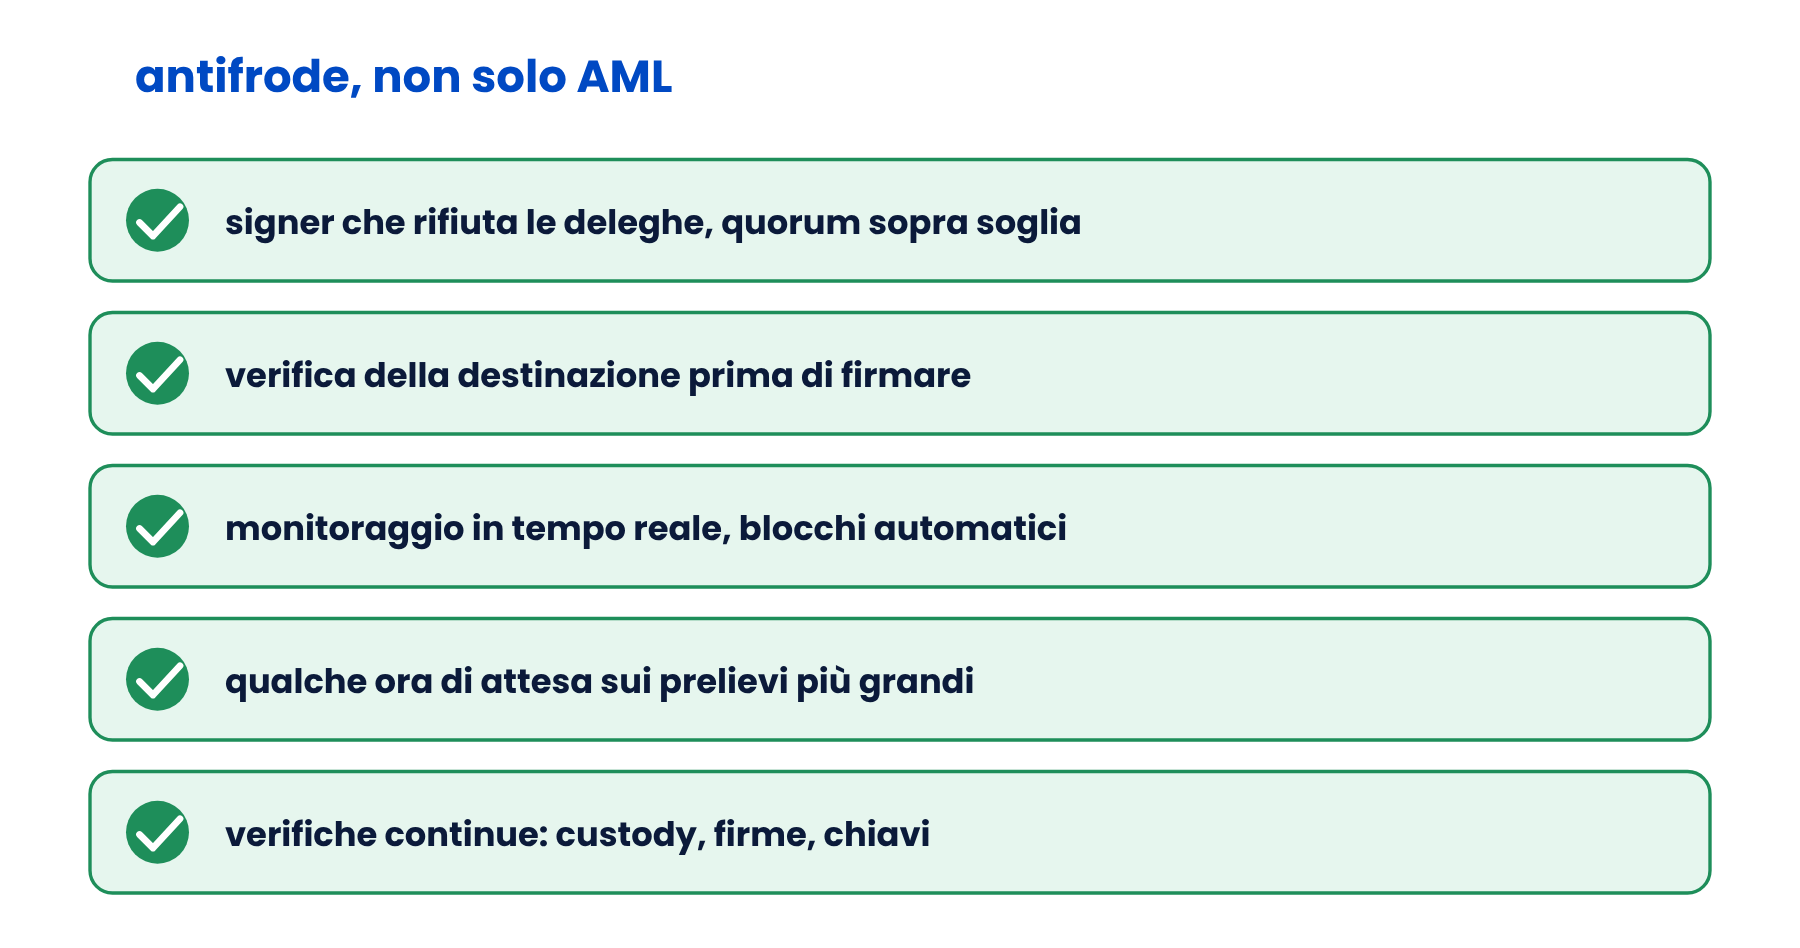
Antifrode, non solo AML.
L’AML dice chi è a rischio. L’antifrode ferma il pagamento sbagliato prima che parta. Sono due mestieri diversi.
Cinque controlli che una banca può mettere in piedi oggi.
- Un signer che rifiuta le deleghe, con più approvazioni sopra soglia.
- Verifica della destinazione prima di firmare, anche sui prelievi.
- Monitoraggio in tempo reale con blocchi che scattano da soli.
- Qualche ora di attesa sui prelievi più grandi. L’attesa da sola non ferma una delega.
- Verifiche continue su custody, firme e chiavi.
Dove entra Crypfy
Il pagamento si ferma prima di partire
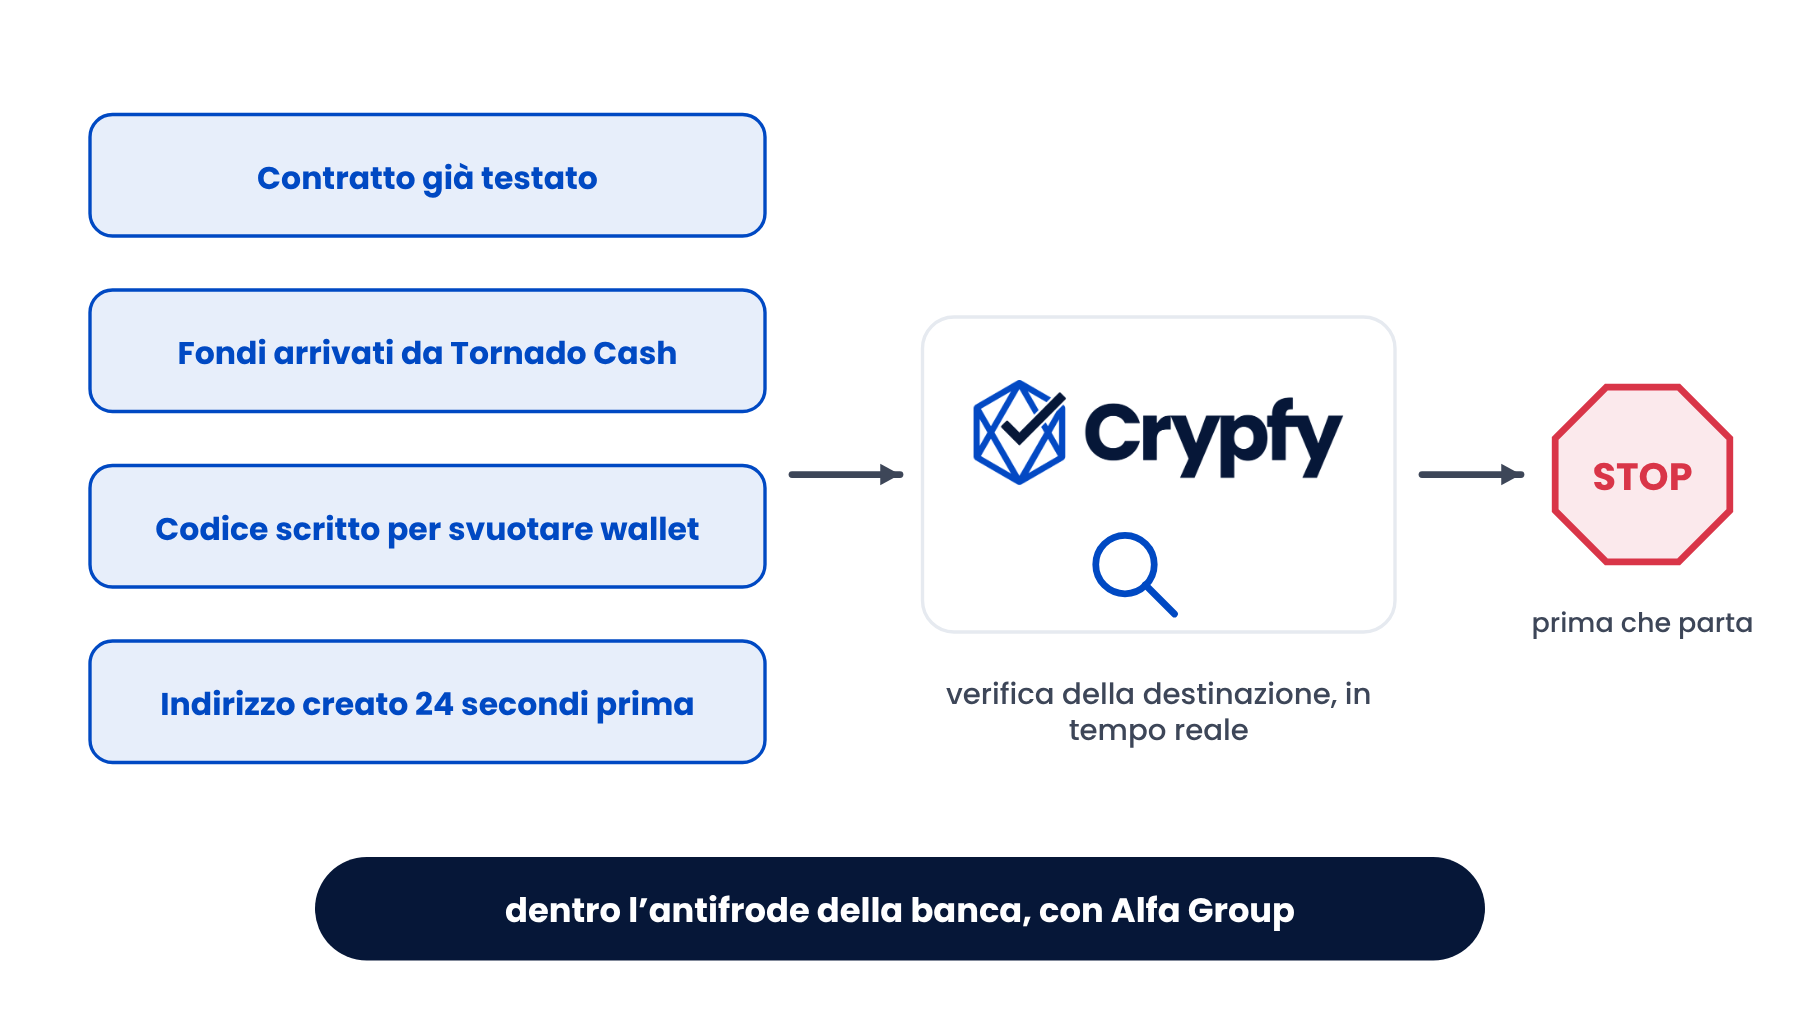
Quattro segnali erano già pubblici, prima della firma.
Contratto già testato. Fondi arrivati da Tornado Cash. Codice scritto per svuotare wallet. Indirizzo creato 24 secondi prima.
Crypfy li legge in tempo reale, dentro l’antifrode della banca.
Risultato: il pagamento si sarebbe fermato prima di partire.
Con Crypfy supportiamo anche indagini forensi su casi specifici.
I NOSTRI SERVIZI
Dove possiamo intervenire
Transaction Simulation
Simula ogni transazione della custody prima della firma, anche verso smart contract e restituisce l’esito in tempo reale: consentire, verificare o bloccare.
Risk scoring sulle transazioni
Punteggio di rischio da 0 a 100 sul wallet di destinazione, con le motivazioni, al deposito e al prelievo. Integrato via API nel motore antifrode della banca, con Alfa Group.
Prenota una demo.
Vi mostriamo il caso Binance letto dai nostri strumenti, poi il vostro perimetro.